


Тази уеб страница предоставя инструкции за използване на SSL.com OV or EV сертификат за подписване на код със SignTool на Microsoft и SSL.com SSL Manager.
Тези инструкции предполагат, че вашият сертификат за подписване на код е инсталиран или че го имате на хардуерен токен. За подписване на код в облак с помощта на платформата eSigner, моля, вижте Преглед на страница и този ръководство за записване.
Не забравяйте, че за хардуерно базирани OV и EV сертификати за подписване на код частният ключ съществува само на USB токена на YubiKey FIPS който ви е изпратен и че символът трябва да бъде приложен към компютъра, който се използва за подписване на заявлението. Потребителите на Windows с YubiKey FIPS жетони също трябва да изтеглят и инсталират Мини драйвер на YubiKey Smart Card преди да използвате техния знак.
Подписване на изпълним файл с Yubikey
Инсталирайте Windows SDK и SignTool
SignTool е включен в SDK за Windows 10. След инсталацията SignTool ще се намира под:
C: \ Program Files (x86) \ Windows Kits \ 10 \ bin \ \ x64 \ signtool.exe
Достъп до SignTool чрез Powershell или команден ред
Достъпът до SignTool е първата част от командите, както в подписване на вашия файл намлява проверка цифровия подпис. Както Powershell, така и Command Prompt могат да се използват за достъп до SignTool.
В зависимост от версията на Windows OS и версията на Windows SDK, които използвате, достъпът до SignTool ще варира. Една от следните опции ще бъде включена като първа част на командата:
- .\signtool.exe
- .\signtool
- инструмент за знаци
- signtool.exe
- „C:\Program Files (x86)\Windows Kits\10\bin\10.0.26100.0\x86\signtool.exe“
Не забравяйте, че частният ключ съществува само на USB маркера, който ви е изпратен и това символът трябва да бъде приложен към компютър, който се използва за подписване на приложението.
Знак Изпълнител
Можете да подпишете изпълним файл, като издадете следната команда в прозореца на Powershell.
. \ signtool.exe sign / fd sha256 / a "C: \ path \ to \ MyExecutable.exe"
- -
/fdопция избира алгоритъма за дайджест, който да се използва при подписване. Windows 10 SDK, HLK, WDK и ADK компилации 20236 и по-горе изисква тази опция да бъде зададена при подписване. SHA256 се препоръчва пред SHA1 за сигурност. - -
/aопция инструктира SignTool да намери автоматично подходящ сертификат за подписване на код за вашия изпълним файл. - Ще бъдете подканени да въведете ПИН кода на вашия USB токен. Ако имате нужда от помощ за намиране на вашия ПИН, моля, вижте това как да.

Избор на сертификат за подписване
Посочете Име на тема
Ако имате инсталирани повече от един код за подписване на USB маркери или сертификати, можете посочете сертификата искате да използвате, като включите неговия Име на темата Чрез /n опция.
Можете да намерите името на субекта на вашия сертификат с помощта на инструмента за управление на сертификати на Microsoft certmgr. Отворете инструмента от менюто "Старт" и потърсете вашия сертификат в папката "Лични", под "Сертификати", както е показано на изображението по-долу. Името на субекта е полето „Издадено до“ в certmgr.

В горното изображение Името на предмета на сертификата е example. Можете да посочите тази стойност в SignTool със следната команда.
. \ signtool.exe sign / fd sha256 / n "пример" "C: \ път \ към \ MyExecutable.exe"
Посочете хеш на SHA1
Ако имате множество сертификати с едно и също име на субект, можете също да използвате SHA1 хеша (или „thumbprint“) на сертификат, за да го изберете за подписване. Можете да намерите тази стойност, като следвате тези инструкции:
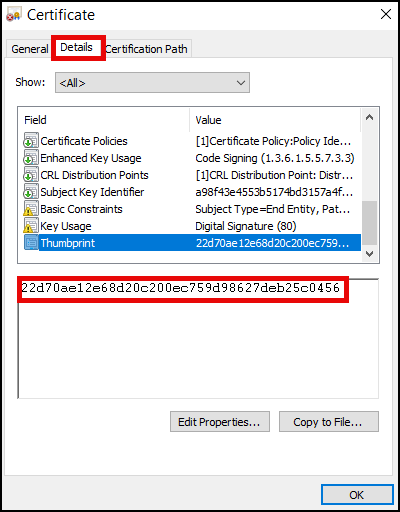
Отворете хранилището на потребителски сертификати, като напишете certmgr.msc в лентата за търсене на Windows. След като се появи прозорецът на диспечера на сертификати, отидете до Персонален папка в левия панел и изберете Сертификати - Sanxin подпапка вдясно, за да намерите вашия сертификат за подписване на код.
Щракнете двукратно върху сертификата, отидете на Детайли и превъртете надолу, за да намерите Отпечатък на палеца. Копирайте Thumbprint и го включете в командата си, когато подписвате кода.
. \ signtool.exe sign / fd sha256 / sha1 THUMBPRINT "C: \ path \ to \ MyExecutable.exe"
Забележка: Възможно е да има случаи, в които множество сертификати за подписване на код с едно и също име се появяват в магазина, защото даден потребител притежава множество USB токени. Ако не сте сигурни кой да изберете, изберете този със сериен номер, който съответства на това, което е посочено в страницата с подробности за вашата поръчка на SSL.com. Вероятно ще искате да изберете сертификата с най-новата дата на изтичане.
За да проверите напълно сертификата, който трябва да използвате, следвайте тези инструкции:
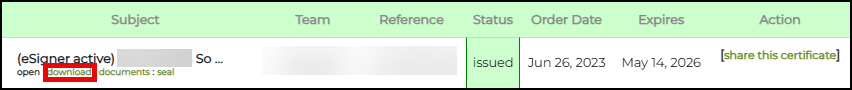
- Влезте в акаунта си в SSL.com и щракнете върху Поръчки раздел. Намерете вашата поръчка на сертификат и щракнете върху Изтегли връзка за показване на подробностите за вашия сертификат.
- Превъртете надолу и щракнете върху СЕРТИФИКАТИ ЗА КРАЙНИ СУБЕКТИ раздел. Под Сертификат за подписване на код подраздел, ще видите серийния номер на вашия сертификат.
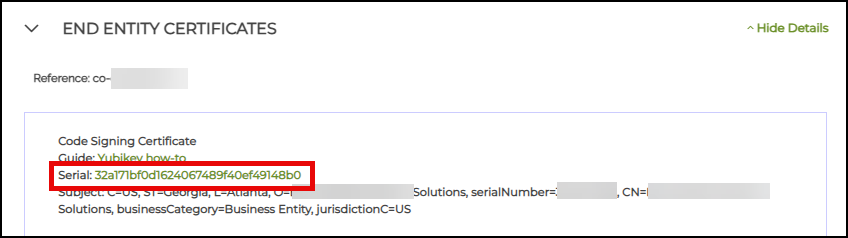
- Извършете кръстосана проверка. Щракнете двукратно върху сертификата в диспечера на сертификати на вашия компютър. Кликнете Детайли. Проверете дали серийните номера съвпадат.
Използвайте PKCS # 12 / PFX файл
Ако имате сертификат за подписване на код и частен ключ във файл PKCS # 12 (известен също като PFX или P12 файл), можете да посочите файла и паролата му в командния ред:
. \ signtool.exe sign / fd sha256 / f "C: \ path \ to \ MyCertificate.pfx" / p парола "C: \ path \ to \ MyExecutable.exe"
Отпечатване на време
Поставянето на времеви отметки на вашия код ще позволи да му се вярва, след като сертификатът ви за подписване на код изтече. Ако искате да добавите клеймото в подписания двоичен файл можете да го направите с помощта на SignTool's /tr опция, която трябва да бъде последвана от задаване на алгоритъм за обобщаване на клеймото за време /td. Командата в фрагмента по-долу включва времева марка от SSL.comуслуга за клеймо на време при подписване на изпълним файл.
. \ signtool.exe sign / fd sha256 / tr http://ts.ssl.com / td sha256 / a "C: \ path \ to \ MyExecutable.exe"
/tr опция (посочете URL на RFC 3161 сървър за времеви печати), не /t (URL на сървъра за времеви клеймо), което е несъвместимо със сървъра за времеви клей SSL.com./td опция трябва да Следвай /tr опция. Ако алгоритъмът за обобщаване на клеймото за време е посочен преди сървъра за клеймо за време, ще се използва алгоритъмът SHA-1 по подразбиране. Windows 10 SDK, HLK, WDK и ADK компилации 20236 и по-горе изискват използване на /tr при клеймо за време. SHA256 се препоръчва за SHA1 за сигурност.Ако срещнете тази грешка:
The timestamp certificate does not meet a minimum public key length requirement, трябва да се свържете с вашия доставчик на софтуер, за да разрешите времеви отпечатъци от ECDSA ключове.Ако няма начин вашият доставчик на софтуер да позволи използването на нормалната крайна точка, можете да използвате тази наследена крайна точка
http://ts.ssl.com/legacy за да получите времево клеймо от RSA Timestamping Unit.Други опции
Други важни опции на SignTool са:
/d: Добавете описание на подписания код. Например,/d "test code"./du: Добавете URL с разширено описание на подписания код. Например,/du https://your_website.tld/project/description.
Използвайки всички горепосочени опции (но пропускайки /a, /sha1 или /f защото ние посочваме името на предмета на сертификата с /n, нашият команден ред изглежда така:
signtool.exe sign / n "example" / fd sha256 / tr http://ts.ssl.com / td sha256 / d "test code" / du https: //your_website.tld/project/description "C: \ path \ to \ MyExecutable.exe "
Проверете подписа
Използвайте тази команда, за да проверите подписания код (имайте предвид, че /pa опцията трябва да присъства в командата):
. \ signtool.exe проверете / pa "C: \ path \ to \ MyExecutable.exe"
Ако вашият файл е подписан успешно, трябва да видите изход по този начин:
Файл: C: \ path \ to \ MyExecutable.exe Индекс Алгоритъм Timestamp =================================== ===== 0 sha256 RFC3161 Успешно проверено: C: \ path \ to \ MyExecutable.exe
Можете също така да проверите дали даден файл е подписан, като щракнете с десния бутон върху неговата икона и изберете Имоти от менюто, след което изберете Цифрови подписи раздел. Прегледайте подробности за подпис, като го изберете и щракнете върху Детайли бутон.

Тук можем да видим, че файлът съдържа валиден цифров подпис, създаден от SSL Corp на 28 юни 2020 г.

Подписване на изпълним файл с SSL Manager
Ако предпочитате по-графичен подход, можете да използвате SSL.comвътрешен софтуер, SSL Manager, за да подпишете вашите файлове. Много клиенти предпочитат да използват SSL Manager защото предлага допълнителната полза от лесен достъп до всичките ви сертификати в един унифициран интерфейс. За инструкции за изтегляне и инсталиране SSL Manager, моля вижте нашите ръководство за инсталиране.
За да подпишете изпълним файл, започнете, като изберете Подписване на код> Пакет с кодове за подпис и времеви клеймо от SSL Managerменюто на.

Във формуляра за подписване на код можете да изберете изпълнимия файл и сертификата за подписване на код (или от файл, или от хранилище на сертификати) и един от наличните сървъри за времеви марки. Когато сте готови, щракнете върху Знак бутон, за да подпишете кода си. Ще бъдете подканени да въведете ПИН кода на вашия USB токен.

Освен подписването на код, SSL Manager предлага много мощни функции. За повече подробности вижте SSL Managerдокументация на, особено на Меню за подписване на код.
Подписване на код с Thales SafeNet (Gemalto) USB токен
Този раздел демонстрира как да подпишете код с помощта на сертификата за подписване на код на SSL.com, Thales SafeNet (Gemalto) USB токен и Safenet Authentication Client.
Токенът Thales SafeNet може да съхранява всички видове сертификати за подписване на код SSL.com и техните частни ключове. Те включват сертификати за подписване на код за лична самоличност, сертификати за подписване на код за валидиране на организация и сертификати за подписване на код за разширена валидация.
SafeNet Authentication Client е мидълуерно решение, което управлява цялостното SafeNet портфолио на Thales от базирани на сертификат удостоверители. Това включва eTokens, смарт карти SafeNet IDPrime, SafeNet IDPrime Virtual и комбинирани PKI/FIDO устройства.
За инструкции как да промените паролата си за подписване на код за токени Thales SafeNet (Gemalto) или да си възвърнете достъпа до заключен токен, моля, проверете тази статия на SSL.com: Как да промените паролата си за Thales SafeNet/Gemalto Token
Изисквания
- Комплект за разработка на Windows инсталиран на вашия компютър
- SafeNet Authentication Client, инсталиран на вашия компютър. За инструкции вижте това ръководство на SSL.com: Изтегляне на клиента за удостоверяване на SafeNet за сертификати за подписване на код
- Thales SafeNet токен, съдържащ SSL.com предварително инсталиран сертификат за подписване на код. Токенът Thales SafeNet трябва да бъде активиран, като следвате тези стъпки:
- Намерете серийния номер на вашия токен Thales. Това е поредица от букви и цифри, които са отпечатани на повърхността на вашия токен.
- Влезте в акаунта си в SSL.com.
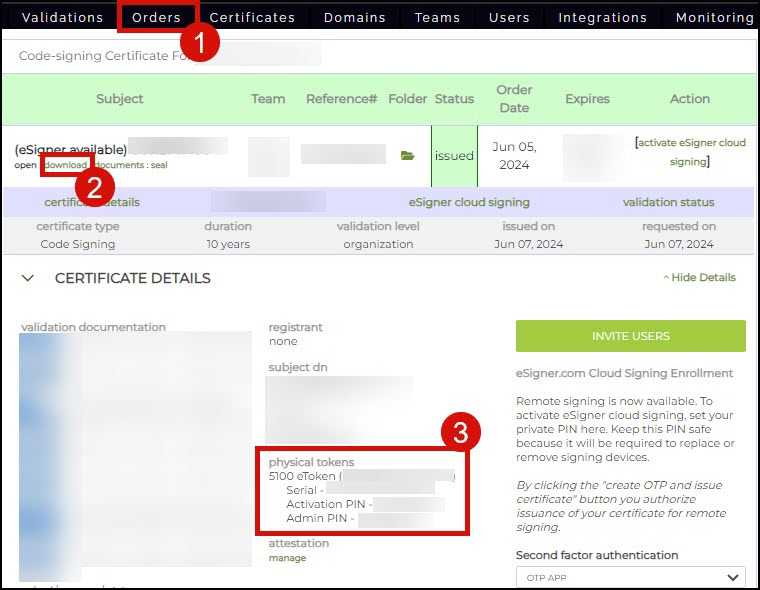
- Щракнете върху Поръчки раздела, последван от Изтегли връзка към вашата поръчка на сертификат, за да се покажат нейните подробности. На физически символи раздел, активирайте вашия токен Thales, като поставите неговия сериен номер в определеното поле. При активиране на вашия токен Thales, физически символи ще покаже вашия PIN за активиране намлява ПИН код на администратора, Най- PIN за активиране е известен също като Токен парола и ще бъдете подканени да въведете това, когато подписвате вашия файл. The ПИН код на администратора е известен също като PUK – това се изисква при задаване на нова парола за токен в заключен токен.
Стъпки за подписване на код с Thales SafeNet Token
- Свържете вашето Thales SafeNet токен към вашия компютър.
- отворено Клиент за удостоверяване на Safenet.
- Конфигурирайте командата за подписване на вашия код:
signtool sign /tr http://ts.ssl.com /td sha256 /fd sha256 /a "PATH_OF_FILE_TO_BE_SIGNED"
Legend:
/fd sha256 избира алгоритъма за обобщение, който да се използва при подписване.
/тр http://ts.ssl.com указва адреса на сървъра за клеймо за време
/td sha256 указва алгоритъма за дайджест на времевия печат
/a инструктира SignTool автоматично да намери подходящ сертификат за подписване на код за вашия файл.
път на подписваем файл: Пътят на вашия файл трябва да бъде ограден в двойни кавички. Обърнете внимание да включите името на вашия подписваем файл в пътя. Пример: /тестов файл.dll
Забележка: Някои потребители може да изпитат тази грешка с командата sign: „Signtool“ не се разпознава като вътрешна или външна команда, работеща програма или пакетен файл. Решението на тази грешка е да премахнете текста инструмент за знаци от командата и го заменете с пътя за signtool.exe. Пътят трябва да бъде ограден в двойни кавички.
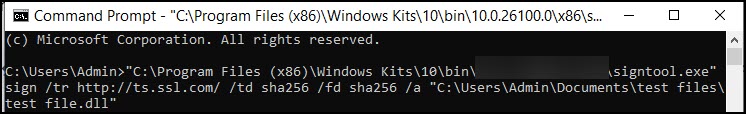
“C:\Program Files (x86)\Windows Kits\10\folder\folder\x86\signtool.exe” знак /tr http://ts.ssl.com/ /td sha256 /fd sha256 /a "C:\ Users\Admin\Documents\test files\test file.dll"
- бягане Command Prompt като администратор и поставете командата sign. След това натиснете Въведете.
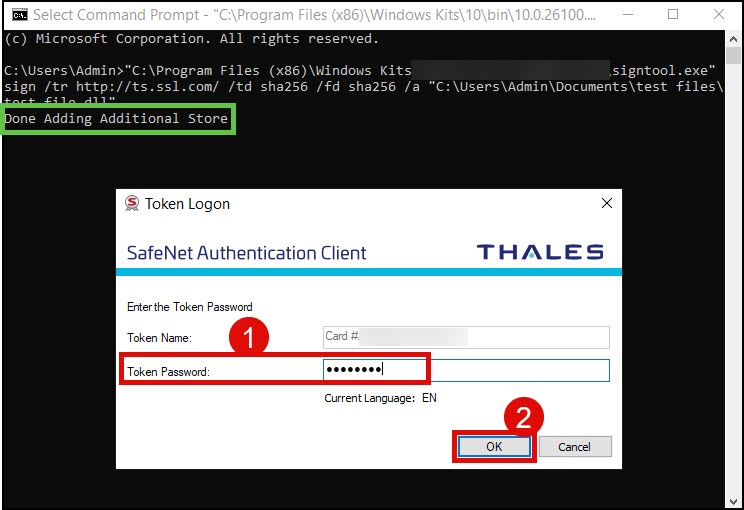
- Ще видите съобщението Готово с добавянето на допълнителен магазин. Малко след, ще бъдете подканени да поставите своя Токен парола. Както е посочено в Изисквания раздел по-горе, паролата за токен е същата като ПИН за активиране и това може да се види от вашата страница за поръчка на сертификат SSL.com. Щракнете върху OK бутон за финализиране на подписването на кода.
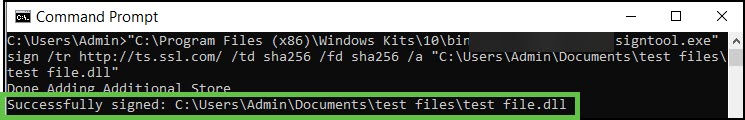
- Успех! Вашият файл вече е подписан. Командният ред ще ви уведоми за успешното подписване.
Опции за подписване на код
1. Посочете името на обекта на сертификата
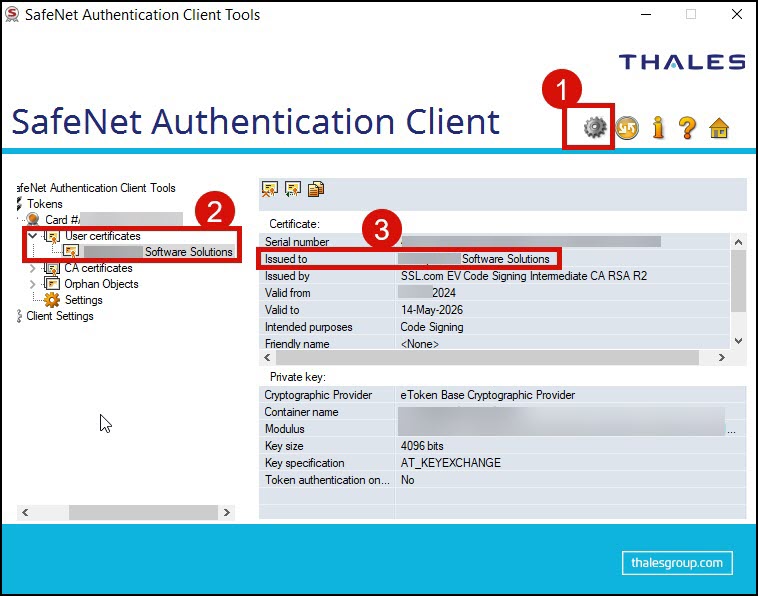
Ако притежавате множество USB токени или сертификати за подписване на код, можете да изберете кой конкретен сертификат да използвате, като включите неговото име на субект чрез опцията /n.
Можете да видите името на субекта на вашия сертификат, като щракнете върху иконата на зъбно колело в SafeNet Authentication Client, за да позволите разширен изглед. След това щракнете върху стрелката за Потребителски сертификати за показване на всички сертификати, инсталирани в токена. Копирайте името на сертификата, който искате да използвате.
Командата за знак с помощта на /n опция изглежда по следния начин. Името на темата на вашия сертификат трябва да бъде оградено в двойни кавички.
„ПЪТ НА SIGNTOOL.EXE“ знак /tr http://ts.ssl.com/ /td sha256 /fd sha256 /n „ИМЕ НА ТЕМА НА СЕРТИФИКАТА“ „ПЪТ_НА_ФАЙЛА_ДА_БЪДЕ_ПОДПИСАН“
2. Посочете Thumbprint на сертификата
Ако притежавате няколко сертификата, носещи идентични имена на субекти, можете да различите и изберете един за подписване, като използвате неговия SHA1 хеш, обикновено наричан „отпечатък на палец“. За да направите това, заменете ОТПЕЧАТЪК НА ПАЛЕЦ в следната команда с действителния SHA1 хеш на вашия сертификат.
Можете да видите стойността на отпечатъка на вашия сертификат, като щракнете върху иконата на зъбно колело в SafeNet Authentication Client, за да позволите разширен изглед. След това щракнете върху стрелката за Потребителски сертификати. Щракнете двукратно върху сертификата, който искате да използвате. Щракнете върху Детайли раздел. Накрая превъртете надолу до Отпечатък на палеца поле.
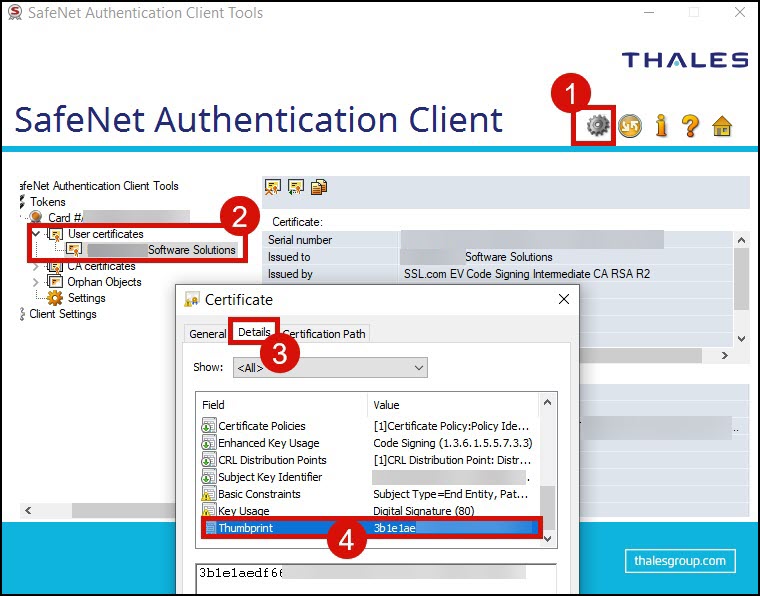
В командата знак заменете текста ОТПЕЧАТЪК НА ПАЛЕЦ с действителната стойност на отпечатъка на вашия сертификат.
Знак „PATH OF SIGNTOOL.EXE“ /tr http://ts.ssl.com/ /td sha256 /fd sha256 /SHA1 THUMBPRINT „PATH_OF_FILE_TO_BE_SIGNED“
Проверете подписа
Можете да проверите приложения цифров подпис, като щракнете с десния бутон върху подписания файл, за да видите неговите свойства.
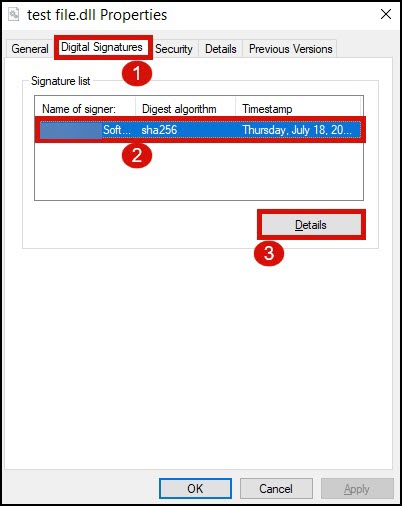
- Щракнете върху Цифрови подписи раздел. Задръжте курсора на мишката върху Списък с подписи и щракнете върху показаното име на вашия сертификат, за да го маркирате. Щракнете върху Детайли кутия, за да продължите.
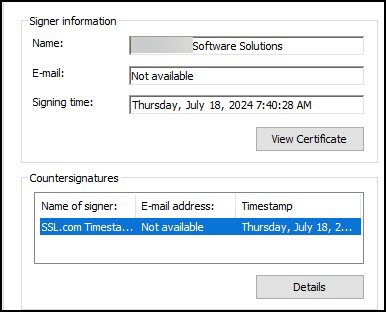
- Ще можете да видите името на сертификата, който е бил използван за подписване на файла, както и датата и часа, когато е бил подписан и клеймо с време.
ЗАБЕЛЕЖКАЧастни ключове за SSL сертификати за подписване на код не може да се изнася, и сертификати не могат да бъдат издадени като .pfx файлове за изтеглянеСертификатите трябва да бъдат генерирани и съхранявани с помощта на одобрена защитена опция, като например FIPS 140-2 валидиран YubiKey USB токен, SSL сертификати Услуга за подписване в облак eSignerИли поддържан облачен HSM.

